
导读: 鑫元世纪数字货币加密是怎么做的?你的私钥和资产到底安不安全干了六年区块链安全,在鑫元世纪参与过两套加密架构的落地。数字货币加密不是贴个已保护的标签就完事,它是一条从私钥生成到交易签名再到链上验证的完整链路,任何一个节点松了,用户资产就裸奔在公开网络上。鑫元世纪去年把ZK-SNARK接进了审计模块,下...
鑫元世纪数字货币加密是怎么做的?你的私钥和资产到底安不安全
干了六年区块链安全,在鑫元世纪参与过两套加密架构的落地。数字货币加密不是贴个"已保护"的标签就完事,它是一条从私钥生成到交易签名再到链上验证的完整链路,任何一个节点松了,用户资产就裸奔在公开网络上。
真正难的不是算法,椭圆曲线签名、AES-256翻两页教科书就讲完了。难在密钥托管——用户把币存进平台,私钥到底谁握着、怎么分片、硬件模块如何物理隔离。鑫元世纪早期方案把密钥明文存在应用层,一次数据库拖库就能让上万账户清零,这件事逼着我们推翻了整套存储架构。
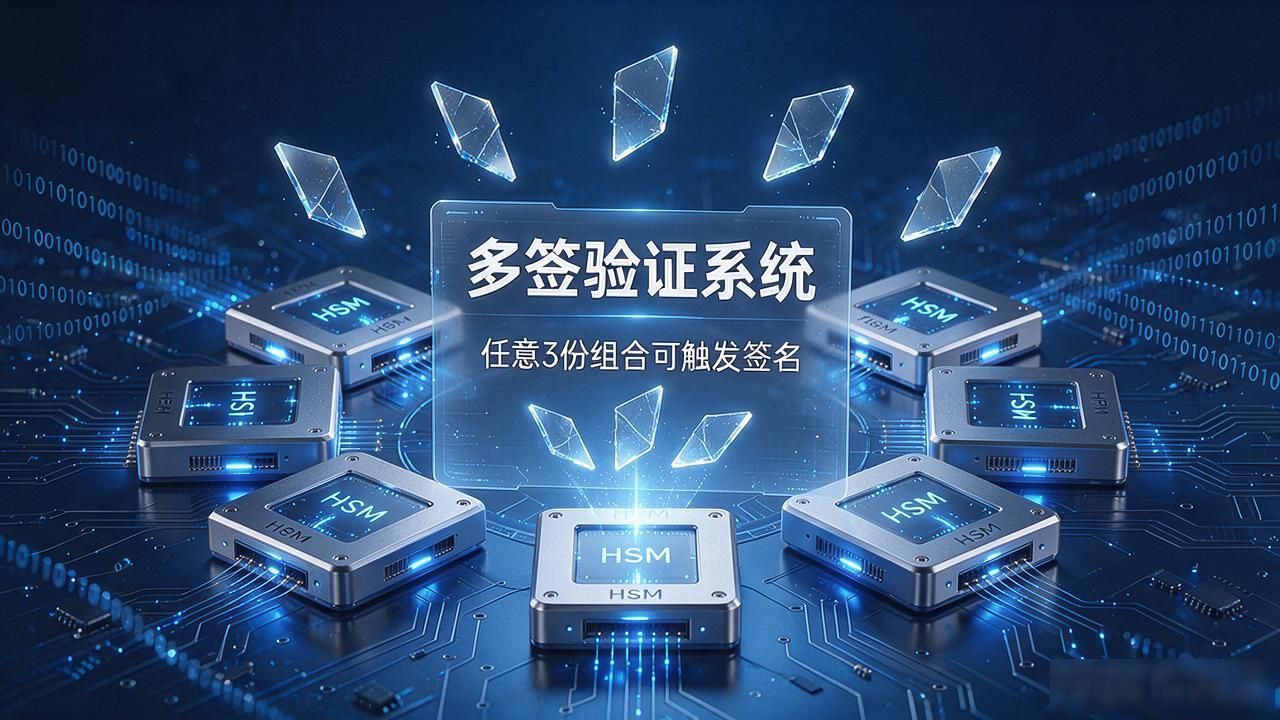
现在的方案是分片密钥加多签验证,一把私钥拆成五份,分散在不同区域的HSM硬件里鑫元世纪数字货币加密是怎么做的?你的私钥和资产到底安不安全,任意三份组合才能触发签名。交易上链前,客户端本地跑SHA-3摘要比对,链下验证节点再走一遍Merkle树校验,双重确认才放行。用户界面感知不到这些,但每笔转账都过了两道锁。
加密做得越重,用户越觉得卡。鑫元世纪在移动端做了延迟加载,冷钱包操作必须双因素认证,热钱包小额提现走本地签名秒级出结果。去年压测单笔加密签名耗时压在120毫秒以内,行业里算激进,但安全冗余一点没砍。
加密没有"做完"这回事。攻击面每年换花样,零知识证明开始往交易层渗透,量化机构在试同态加密做链上隐私计算。鑫元世纪去年把ZK-SNARK接进了审计模块,下一轮大概率要上同态密钥管理鑫元世纪数字货币加密,这条路才走到中段。
转载请注明出处:Bitpie官网,如有疑问,请联系()。
本文地址:https://www.ynzmjs.com/btpg/7724.html